Описание
Модуль предоставляет механизмы для выявления отклонений в поведении разных типов объектов: пользователей, хостов, администраторов, информационных систем, бизнес-процессов и пр. Универсальный механизм вычисления скоринга позволяет выявлять потенциальных злоумышленников, скомпрометированные учётные записи, вычислять индекс кибербезопасности, анализировать операционную эффективность и трудовую дисциплину, бороться с фродом.
Для кого: модуль закрывает потребности разных функциональных заказчиков — от команд безопасности (злоумышленники, скомпрометированные учётные записи) до анализа фрода, операционной эффективности и трудовой дисциплины.
Принцип работы по скорингу
Скоринг — присвоение количественной оценки (балла) каждому действию пользователя или системы.
1Сбор данныхСистема собирает и анализирует данные о действиях пользователей: логи входа, запуск приложений, посещение сайтов, работа с файлами.
2Поведенческий профильНа основе исторических данных для каждого объекта строится шаблон типичных действий: обычное время работы, часто используемые программы, посещаемые сайты.
3Выявление аномалийКогда текущее действие значительно отклоняется от базового профиля, событию присваивается балл риска.
4Агрегация и анализБаллы аномальных событий агрегируются; вся статистика начислений накапливается в профилях объектов — аналитик быстро оценивает контекст и историю подозрительной активности.
Примеры отклонений. Время подключения по VPN необычно для пользователя; пользователь подключился по VPN из необычного города или страны; запущена крайне редко используемая программа; отправлен необычно большой объём писем.
Возможности
Шесть инструментов: от списка объектов наблюдения до реагирования на отклонения.
Объекты наблюдения
Универсальная модель объекта: пользователи, хосты, администраторы, информационные системы, бизнес-процессы.
- Типы объектов: базовые поля однозначно идентифицируют объект, дополнительные хранят справочную информацию
- Автоматическое заполнение списка по конфигурациям — из подключённых к платформе систем и модуля Inventory
- Фильтрация по полям, контроль дубликатов, массовые операции
- Использование лицензии видно прямо над списком объектов
Политики профилирования
Политика объединяет алгоритмы расчёта профиля общей периодичностью, источниками данных и набором объектов.
- Профиль объекта складывается из результатов всех политик, затрагивающих объект
- Запуск по расписанию, вручную или для выбранных объектов
- Исключения — чтобы известные легитимные отклонения не попадали в профиль
- Статистика запусков и статусы по каждому алгоритму
Четыре алгоритма профилирования
Алгоритмы извлекают из источников эталонное поведение объекта и покрывают задачи выявления аномалий разного типа.
Словарь — характерные действия и связи с другими объектамиСтатистика — статистика действий за промежуток времениЧастота — характерная частота повторения действийХронология — исторически сложившееся поведение в определённый промежуток времени
Универсальный скоринг
Правила выявления аномалий начисляют объектам скоринг-баллы — от компрометации учётных записей до фрода и индекса кибербезопасности.
- Расчёты скоринга по расписанию: интервал или cron-выражение
- Пользовательская функция расчёта балла
- Цветовая конфигурация балла по диапазонам значений
- Срок жизни балла — начисления устаревают автоматически
Профиль объекта
Вся информация об объекте на одной странице — от атрибутов до истории начислений.
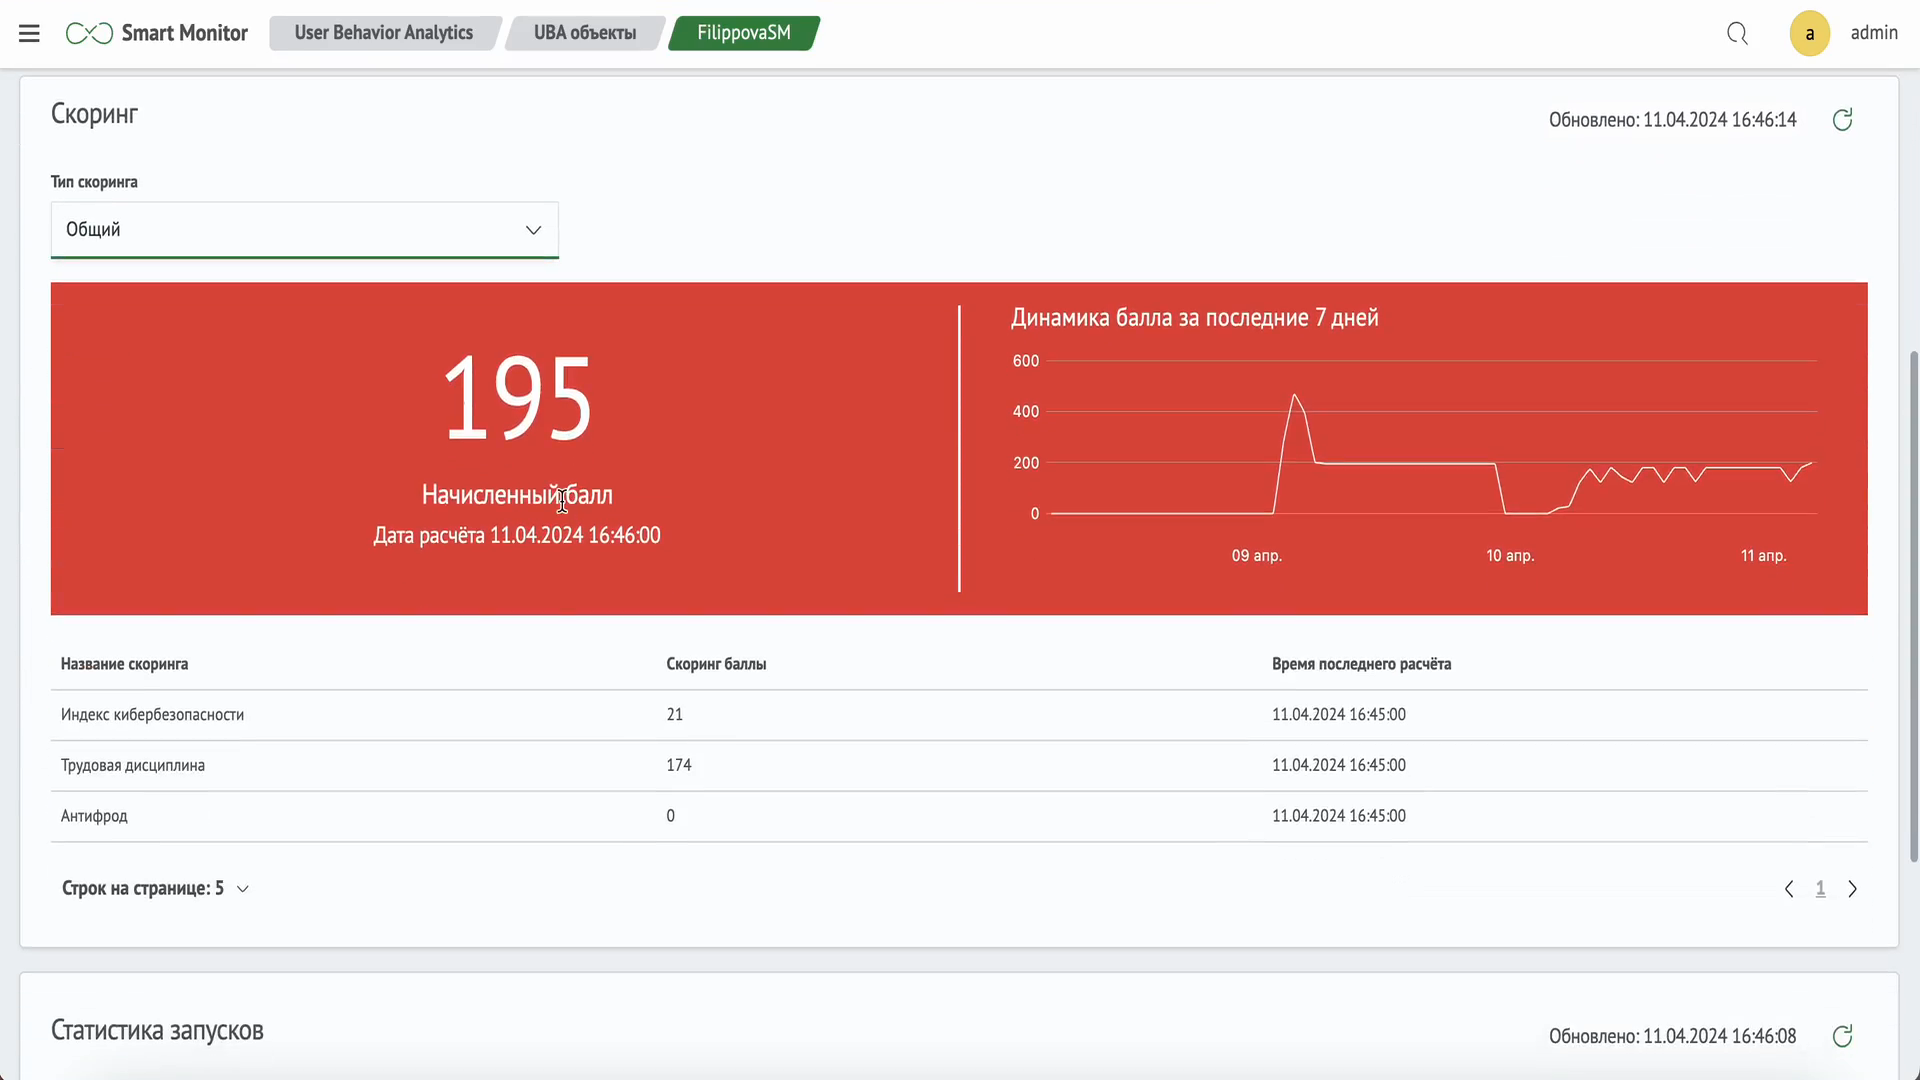
- Текущий балл и динамика за последние 7 дней
- Сработавшие правила: баллы, число и время срабатываний
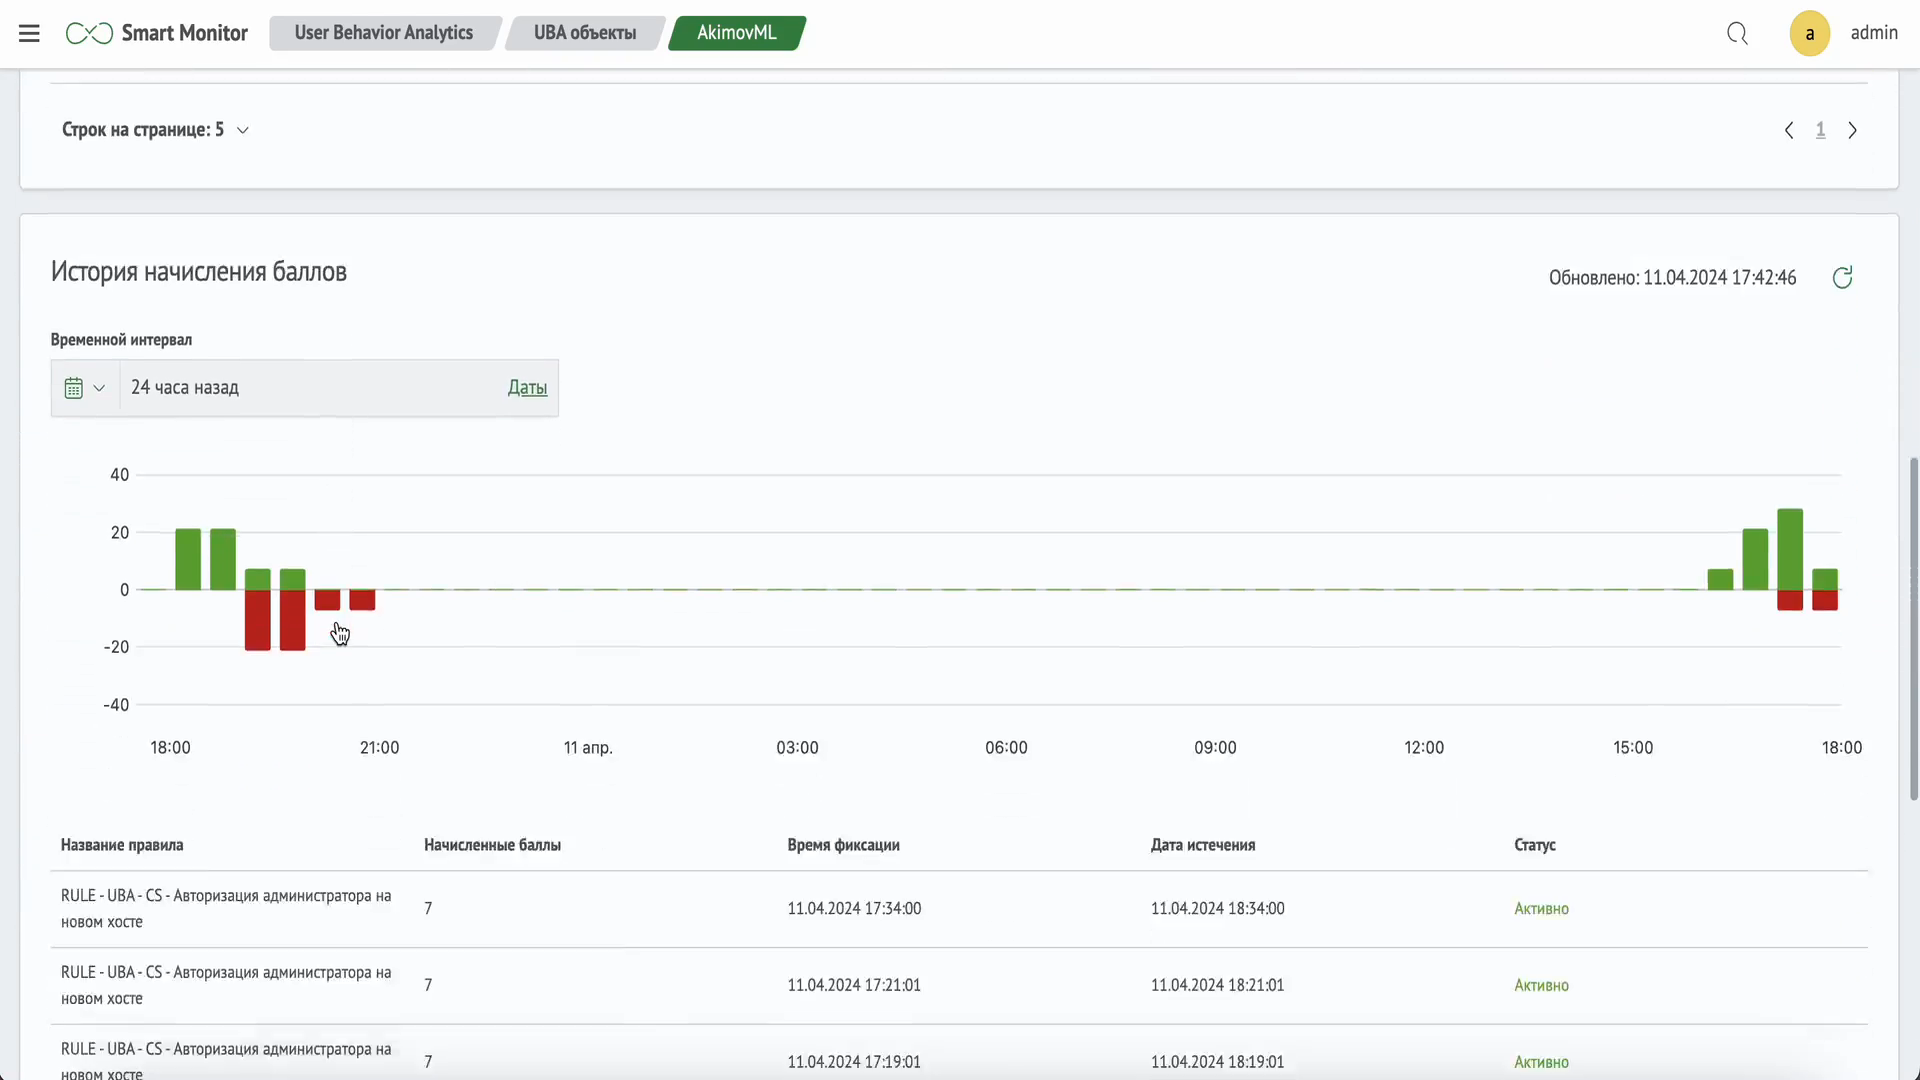
- История начисления баллов с фильтром по времени
- Детализация начисления — переход в поиск или по ссылке
- Статистика запусков алгоритмов по объекту
Реагирование на отклонения
При превышении заданных значений скоринга платформа реагирует штатными средствами.
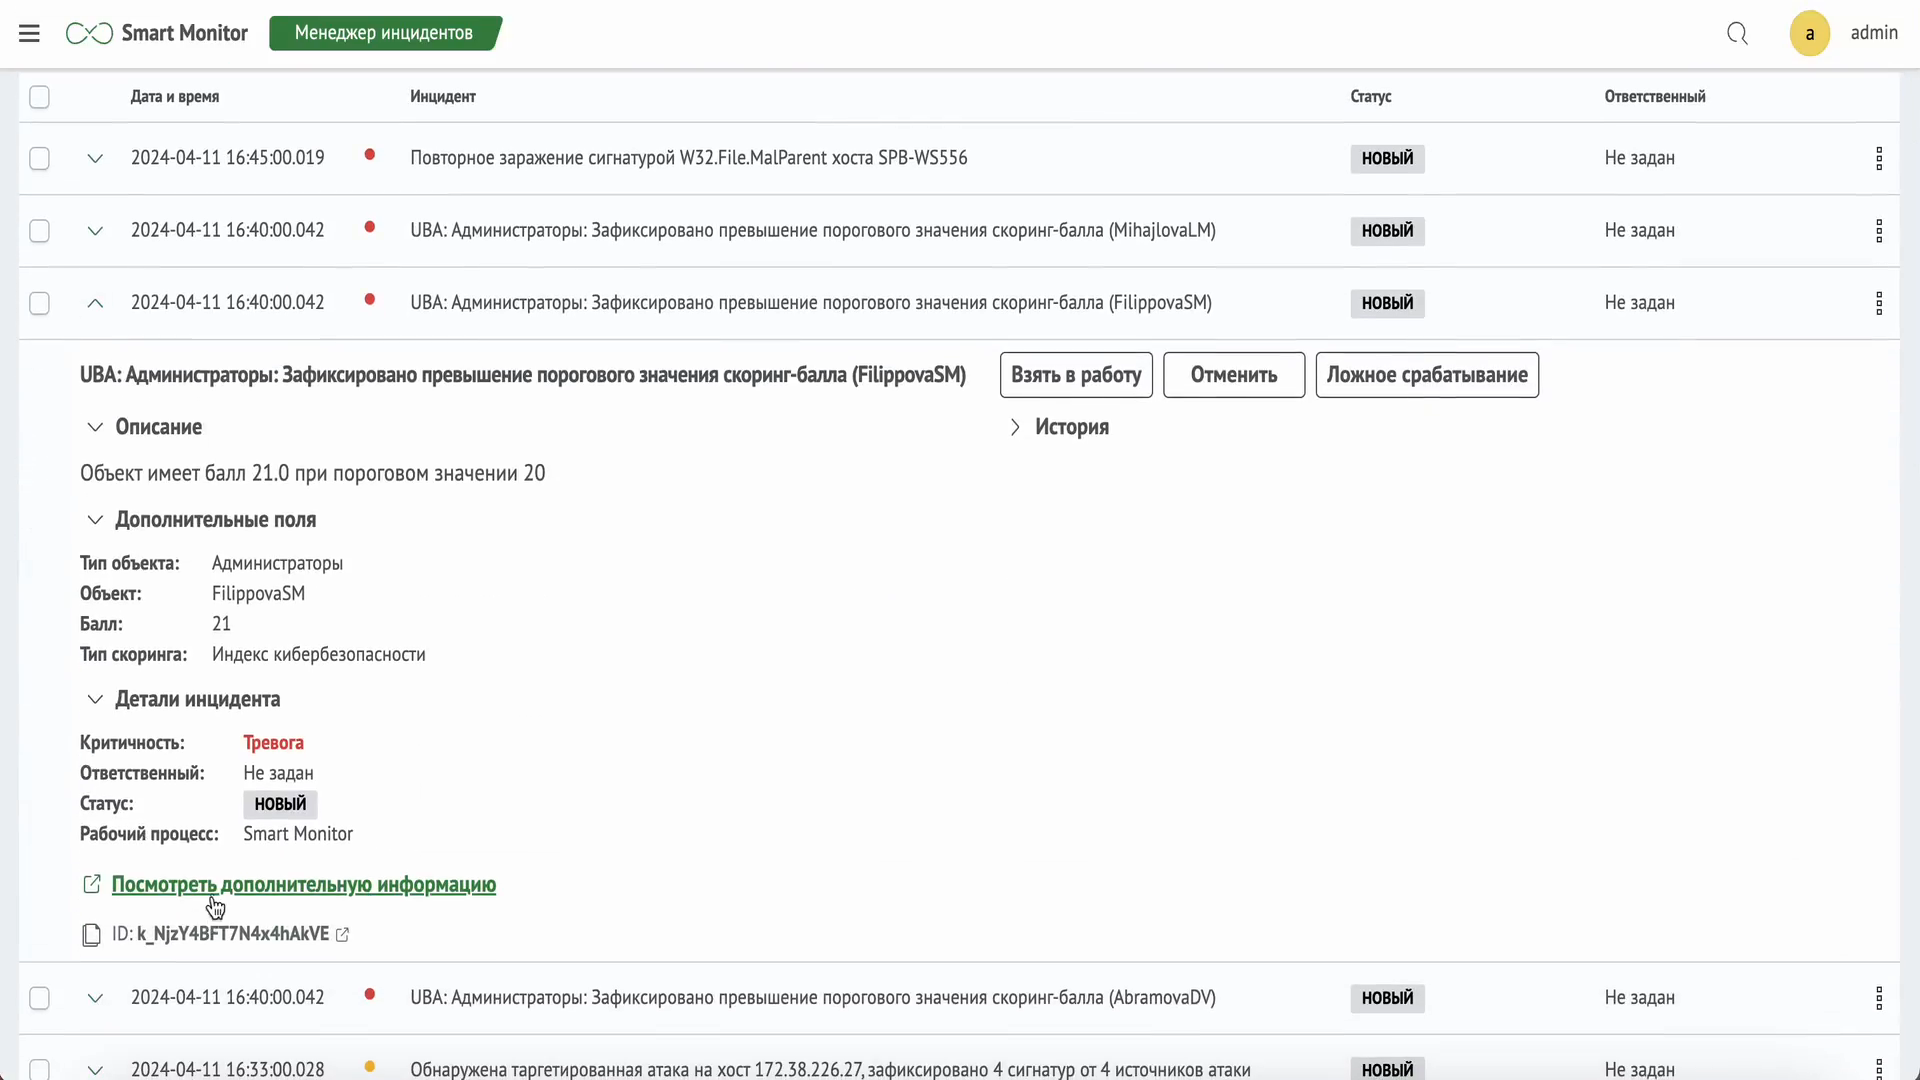
- Создание инцидента в Менеджере Инцидентов
- Оповещение или произвольное активное действие
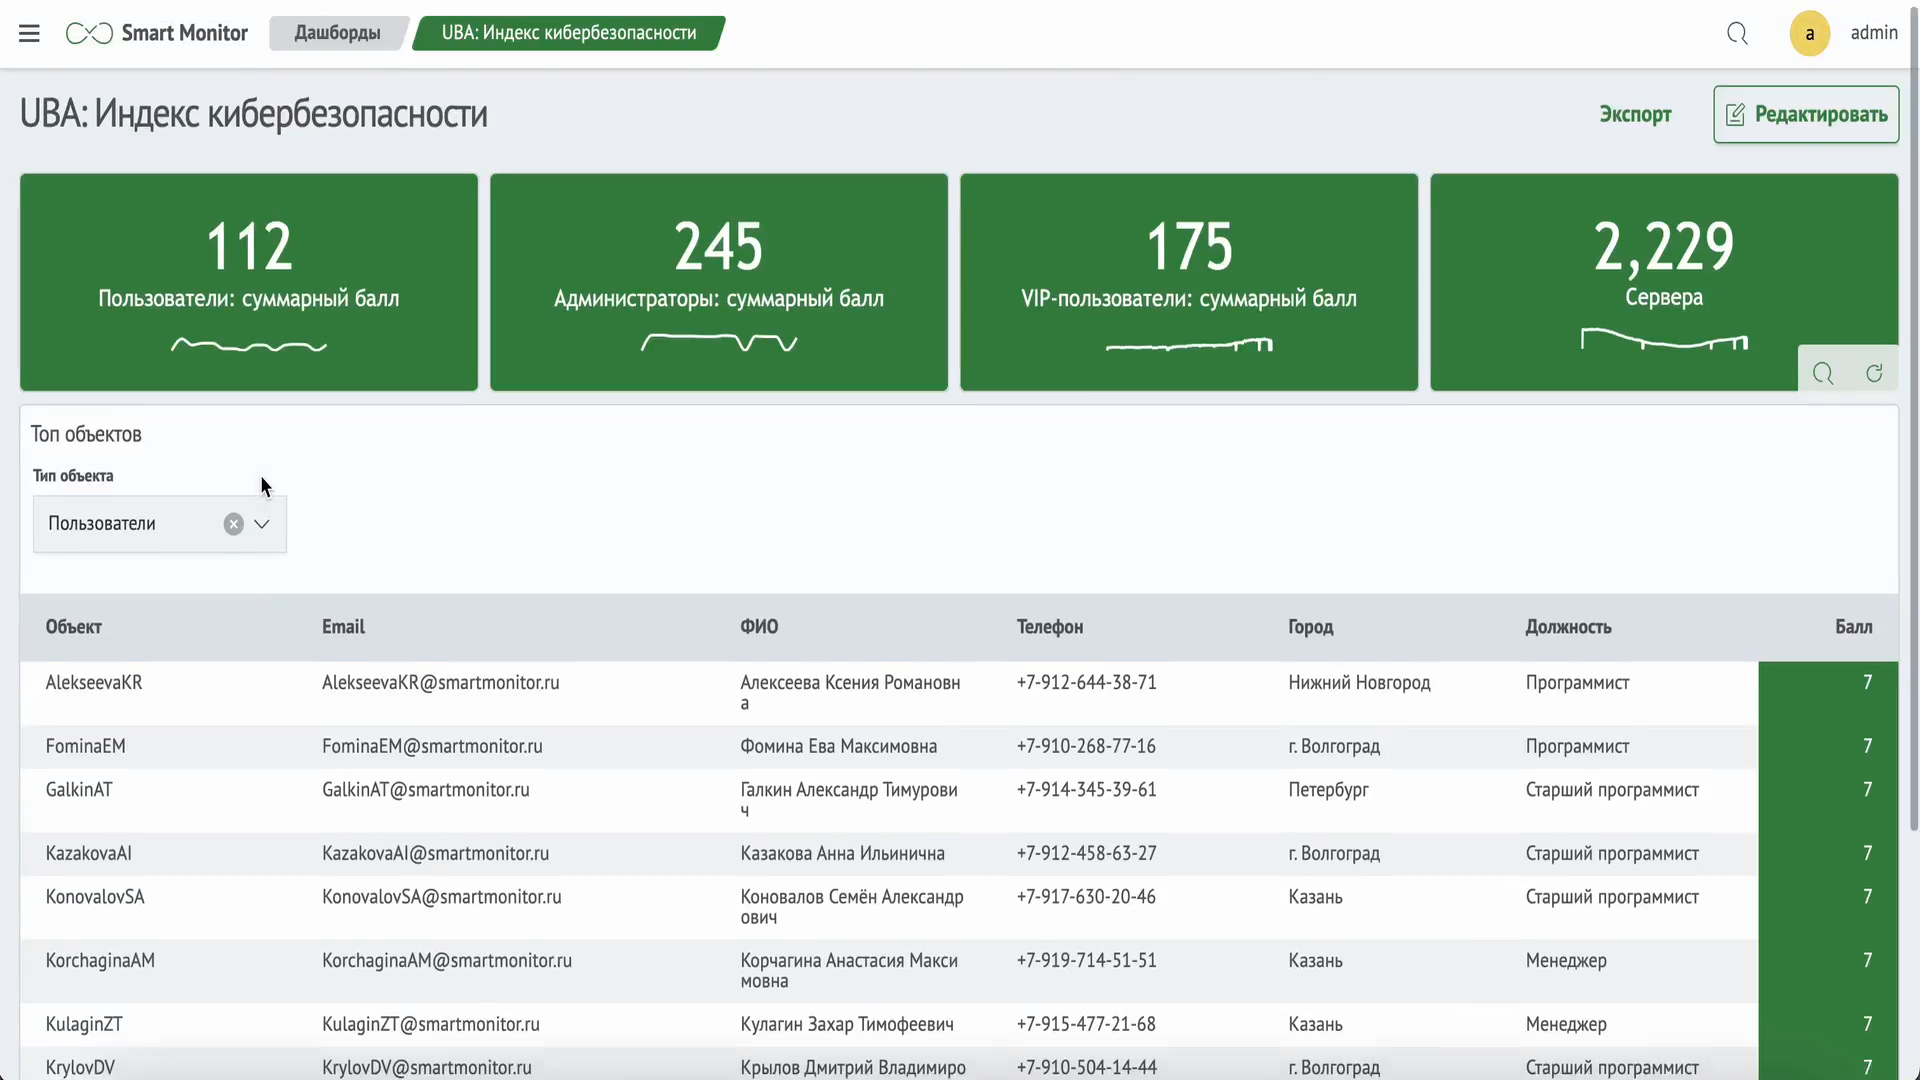
- Анализ на функциональных дашбордах
- Кластерный оркестратор задач: серверы разбирают объекты из очереди и обрабатывают их параллельно