Описание
Модуль предназначен для комплексного мониторинга комплекса сетевой безопасности «Континент» и системы защиты конечных точек «Secret Net Studio». Smart Code включает как отслеживание здоровья компонентов, так и мониторинг функциональных возможностей продуктов компании «Код Безопасности».
События конечных точек и оборудования дополняют модель данных платформы: они доступны для анализа исторических данных, обогащают события других систем и используются при выявлении компьютерных инцидентов.
Для кого: администраторы средств защиты информации, SOC-аналитики, ИТ-эксплуатация.
Возможности
Шесть сценариев мониторинга средств защиты — от здоровья узлов до инцидентов и инвентаризации.
Здоровье компонентов «Континент»
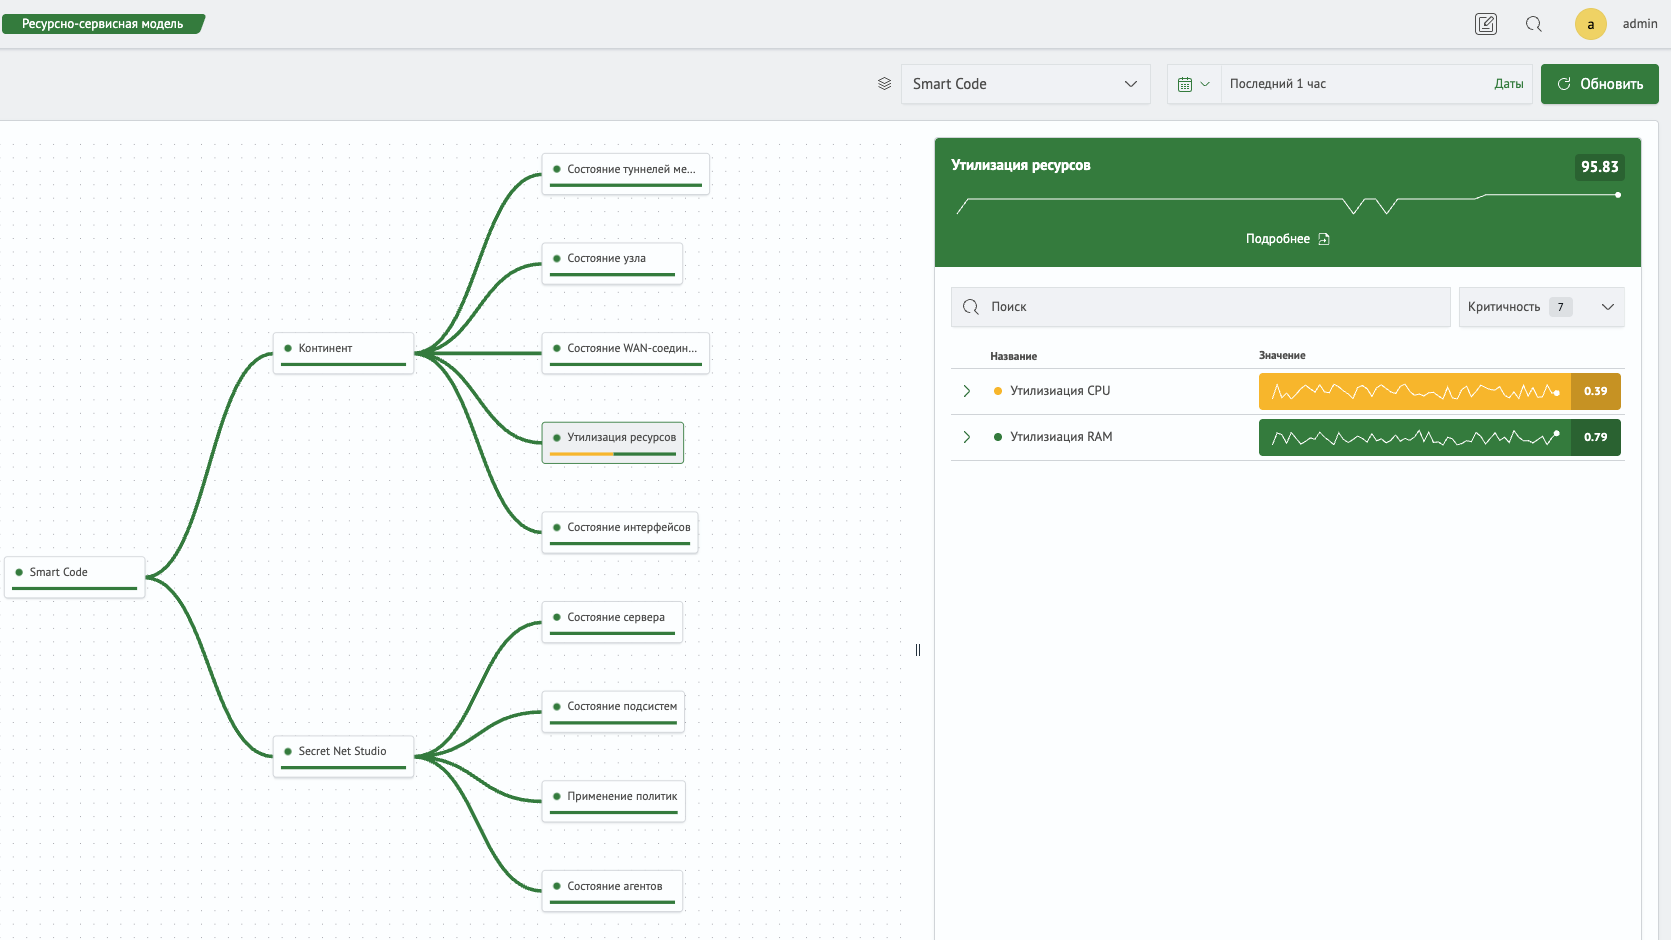
Отслеживание состояния инфраструктурных компонентов, подсистем, узлов и процессов комплекса сетевой безопасности.
- Проверка доступности узлов «Континент» и агентов Secret Net Studio
- Контроль загрузки CPU, памяти, дисков и сетевых интерфейсов
- Дашборд «Континент: Состояние узла» — детальная информация по каждому устройству
Архитектура и конфигурация
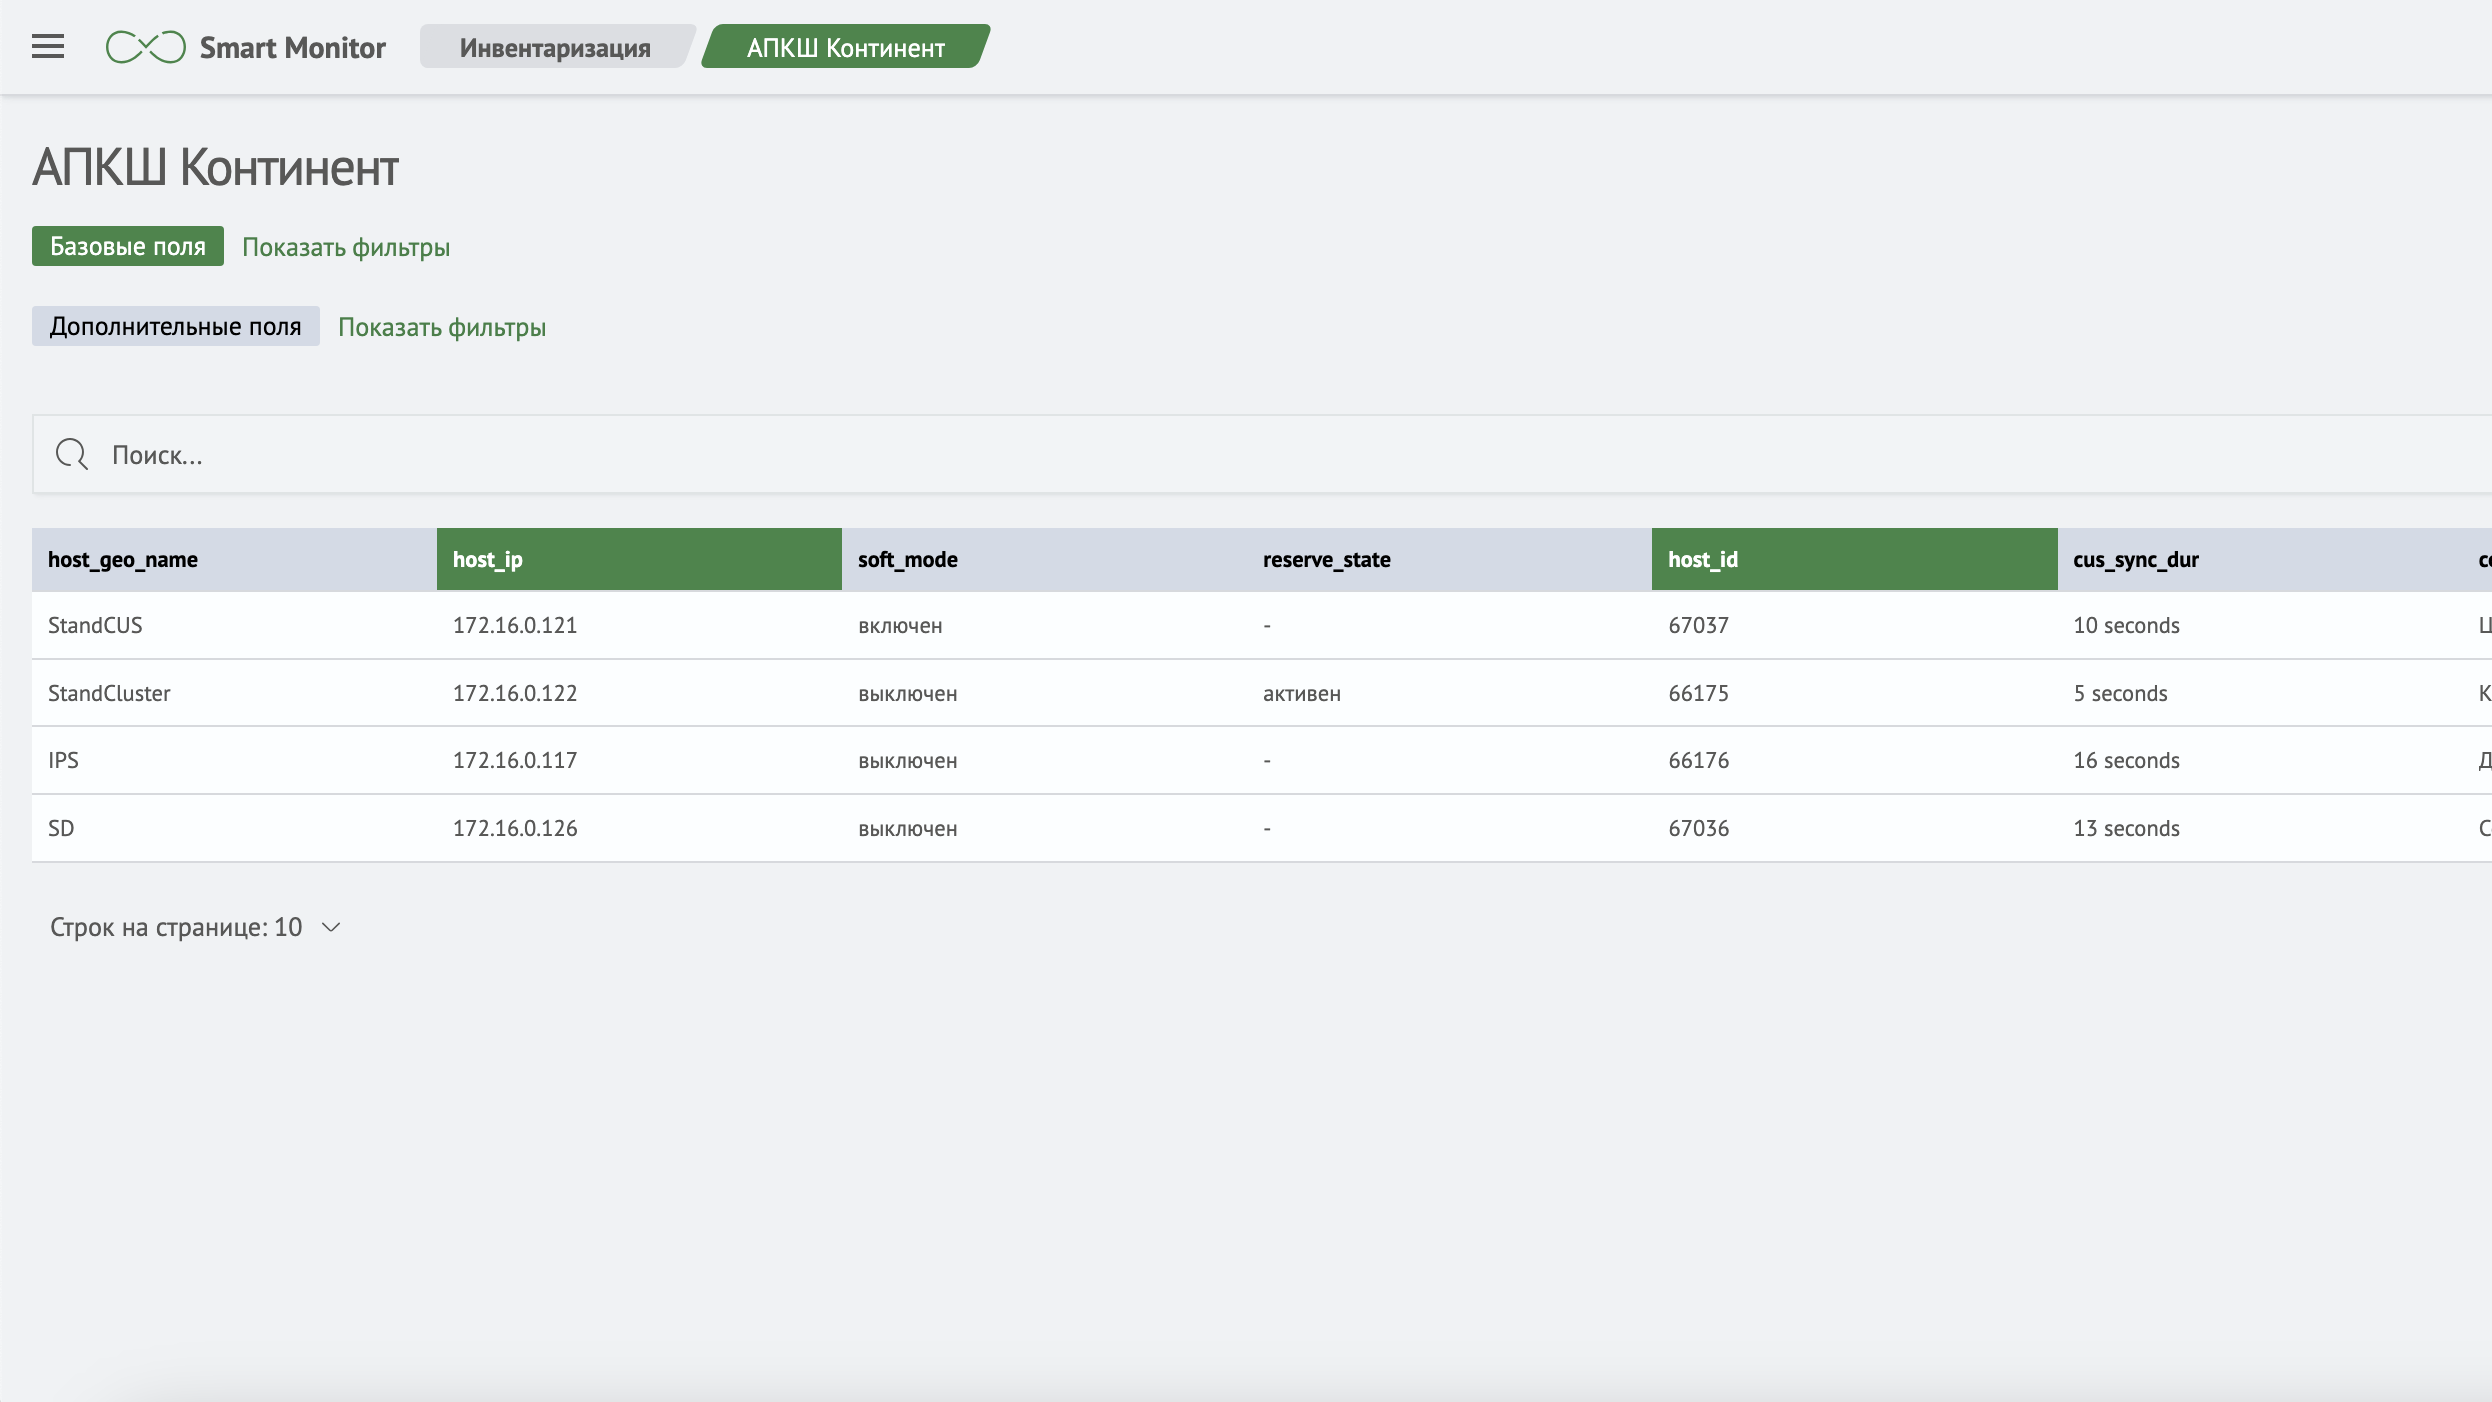
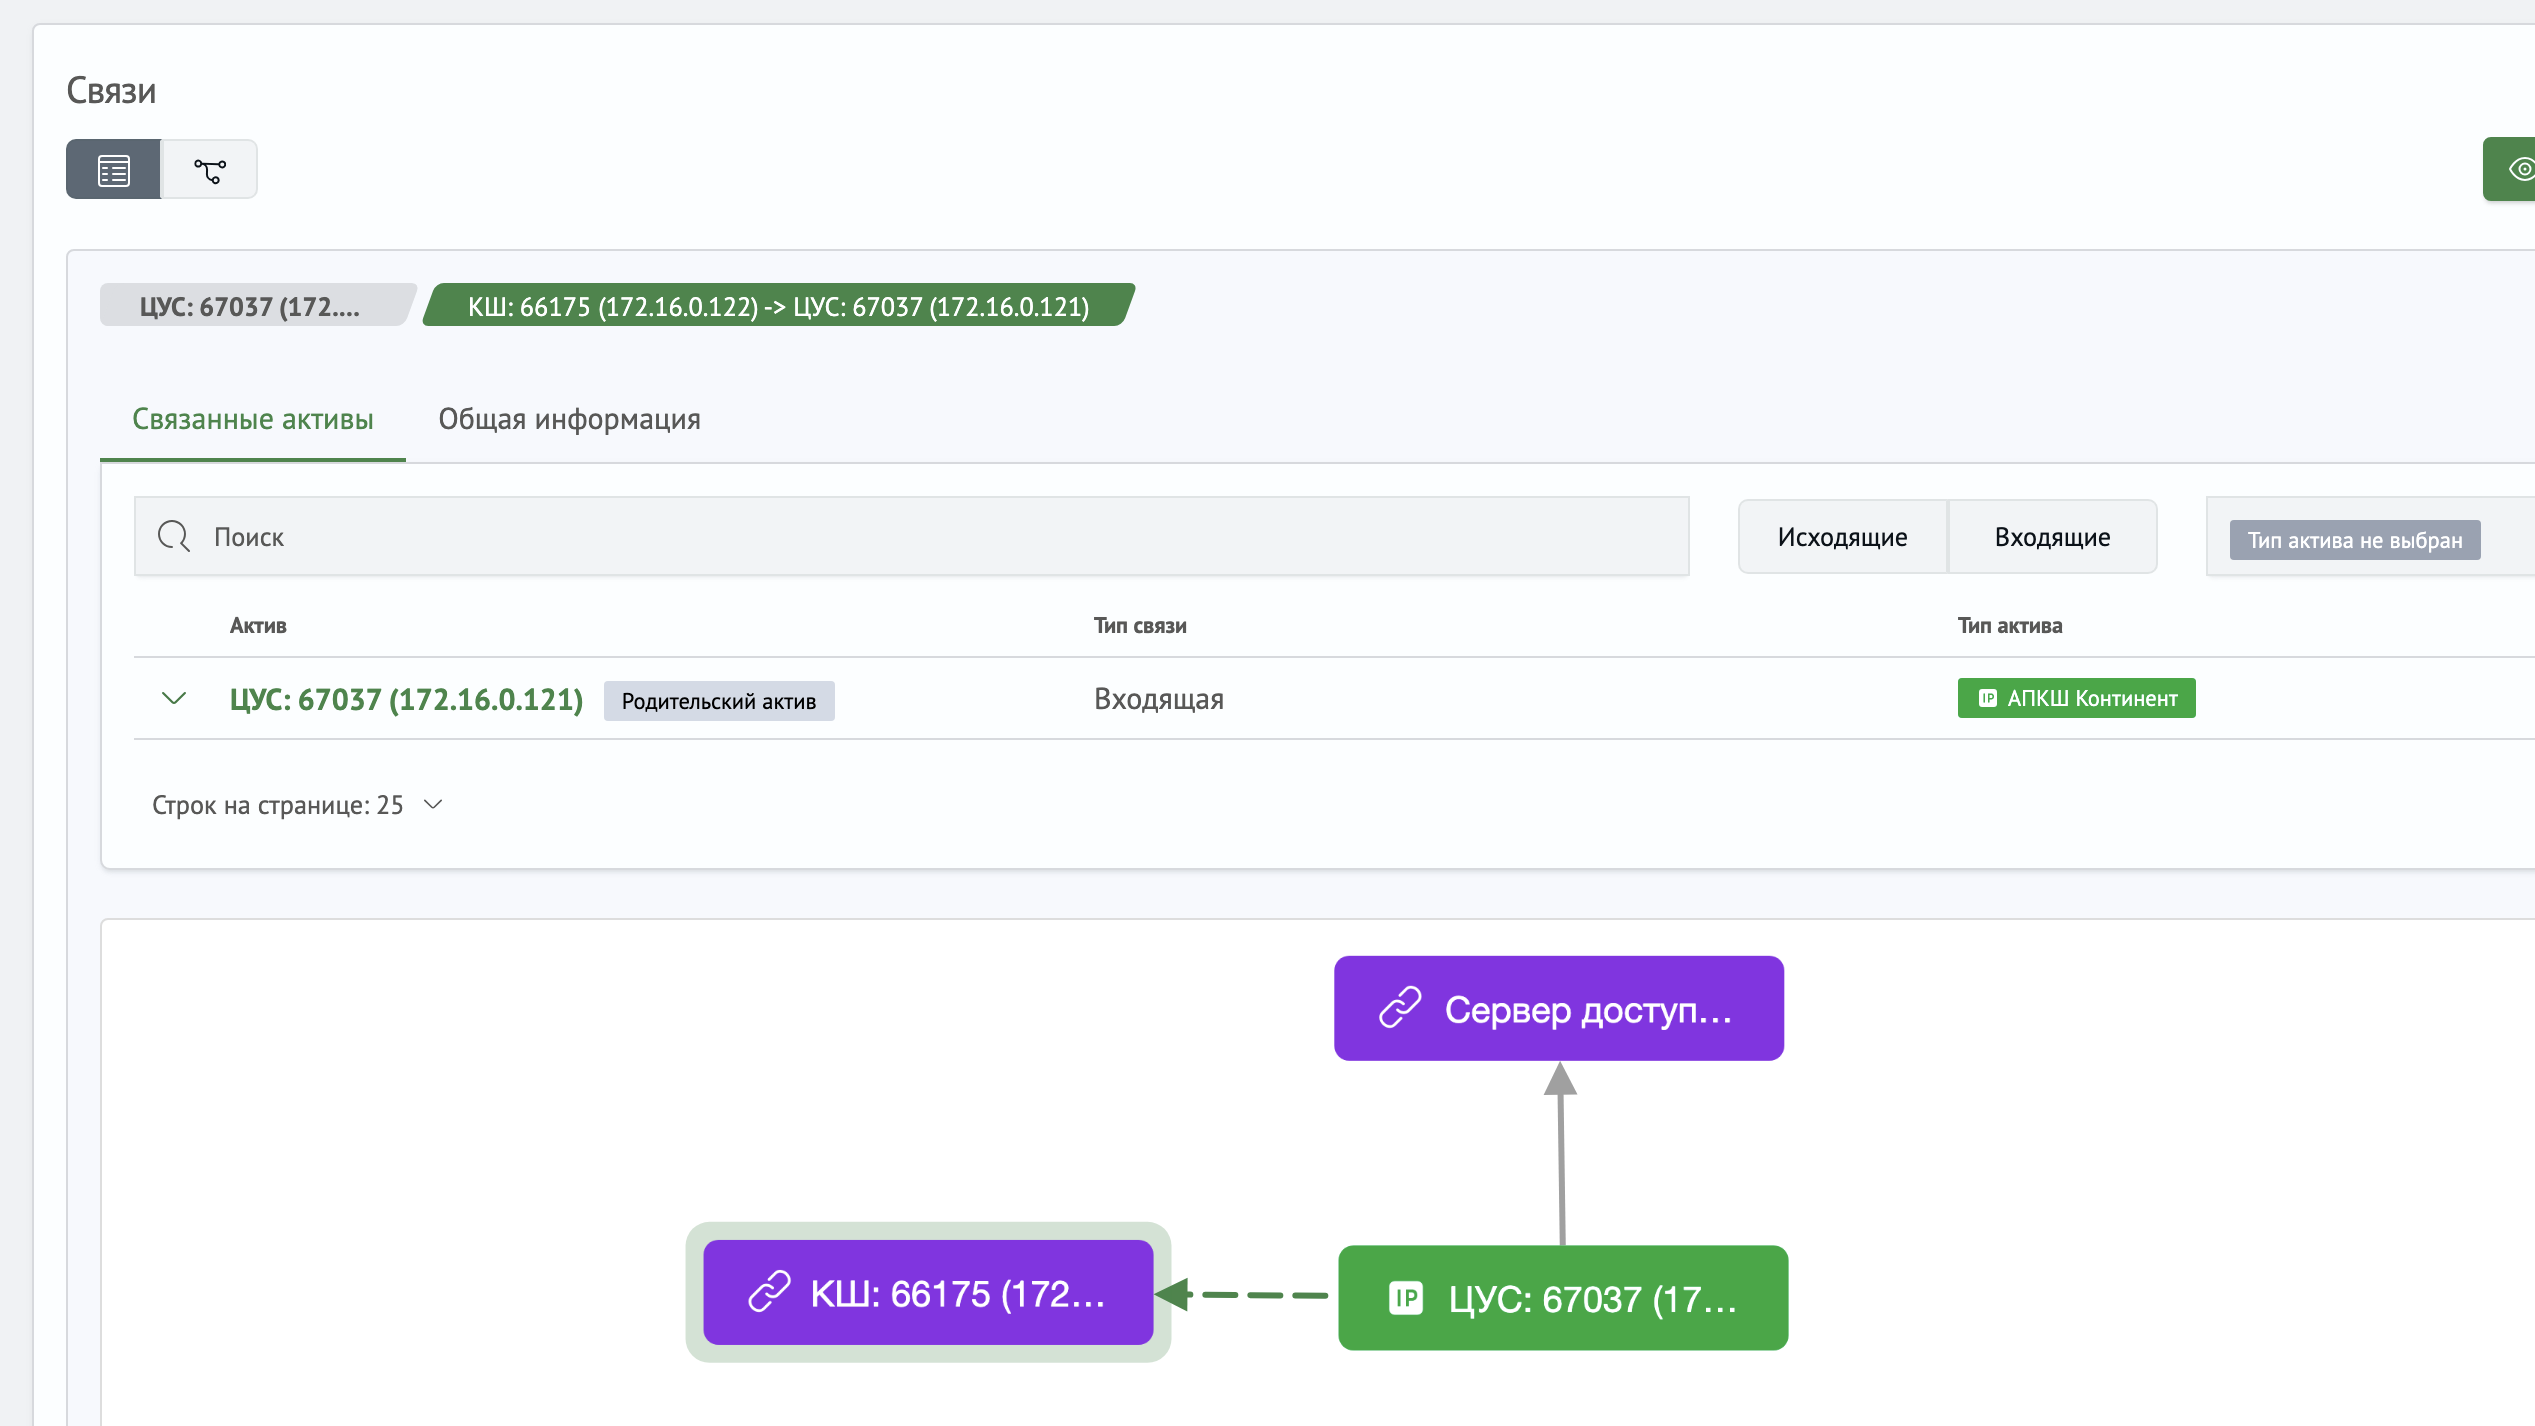
Сводная картина по оборудованию семейства «Континент»: состав комплекса, параметры устройств и связи между ними.
- Дашборд «Континент: Архитектура и конфигурация» со сводкой по оборудованию
- Граф парных связей между устройствами
- Поддерживаются «Континент» 3.9 и 4, Secret Net Studio 8.10
Детектор атак и сервер доступа
Функциональный мониторинг средств защиты: выявленные сетевые атаки и удалённые подключения пользователей.
- Дашборд «Континент: Детектор атак» — информация о выявленных сетевых атаках
- Дашборд «Сервер доступа» — удалённые подключения и сертификаты пользователей
- Отчёты по сессиям пользователей, попыткам доступа и изменениям конфигураций
Конечные точки Secret Net Studio
Мониторинг событий на конечных точках с установленной системой защиты и состояния сервера безопасности.
- Дашборд «Secret Net Studio: Состояние сервера безопасности»
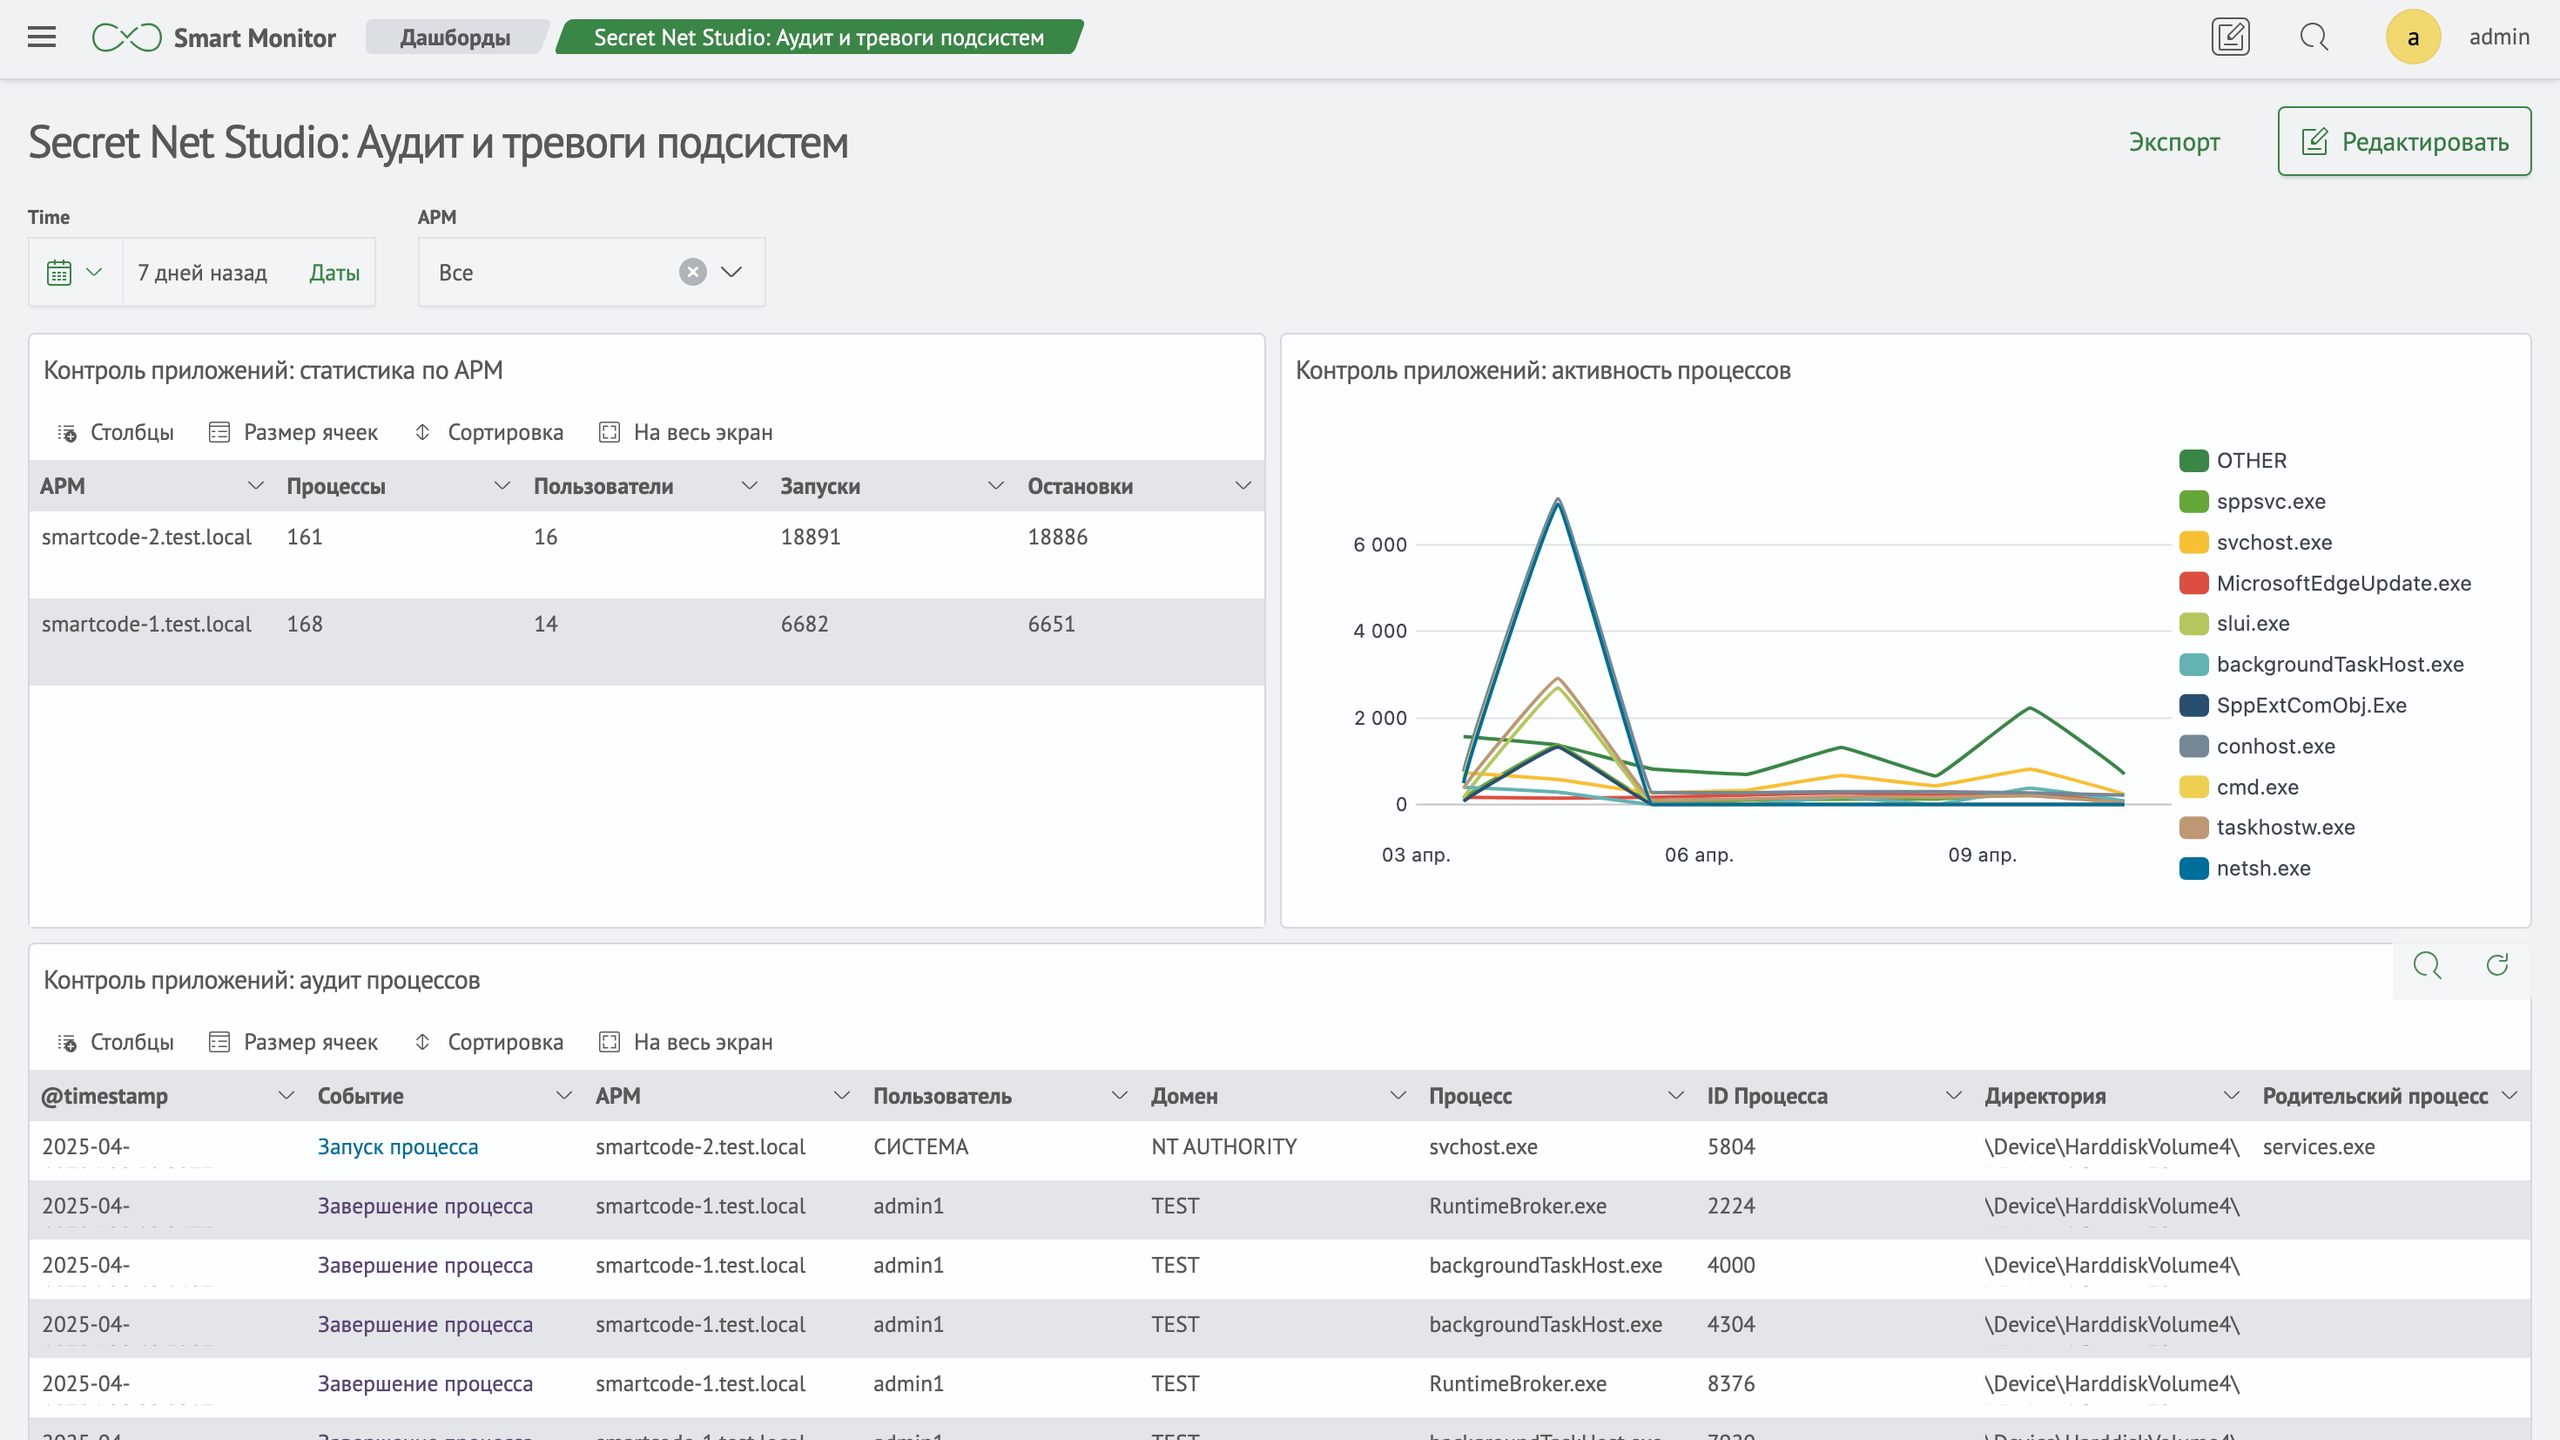
- Аудит и тревоги подсистем: контроль приложений, статистика по АРМ и пользователям
- Системный аудит ЦУС — действия администраторов в системе
Инциденты по событиям средств защиты
События средств защиты становятся инцидентами платформы — с правилами модуля «из коробки».
- Предустановленные правила для Менеджера Инцидентов
- Задача отправки атак IPS в Менеджер Инцидентов
- Автоматическое создание инцидента при истечении срока действия сертификата пользователя
Инвентаризация и обогащение данных
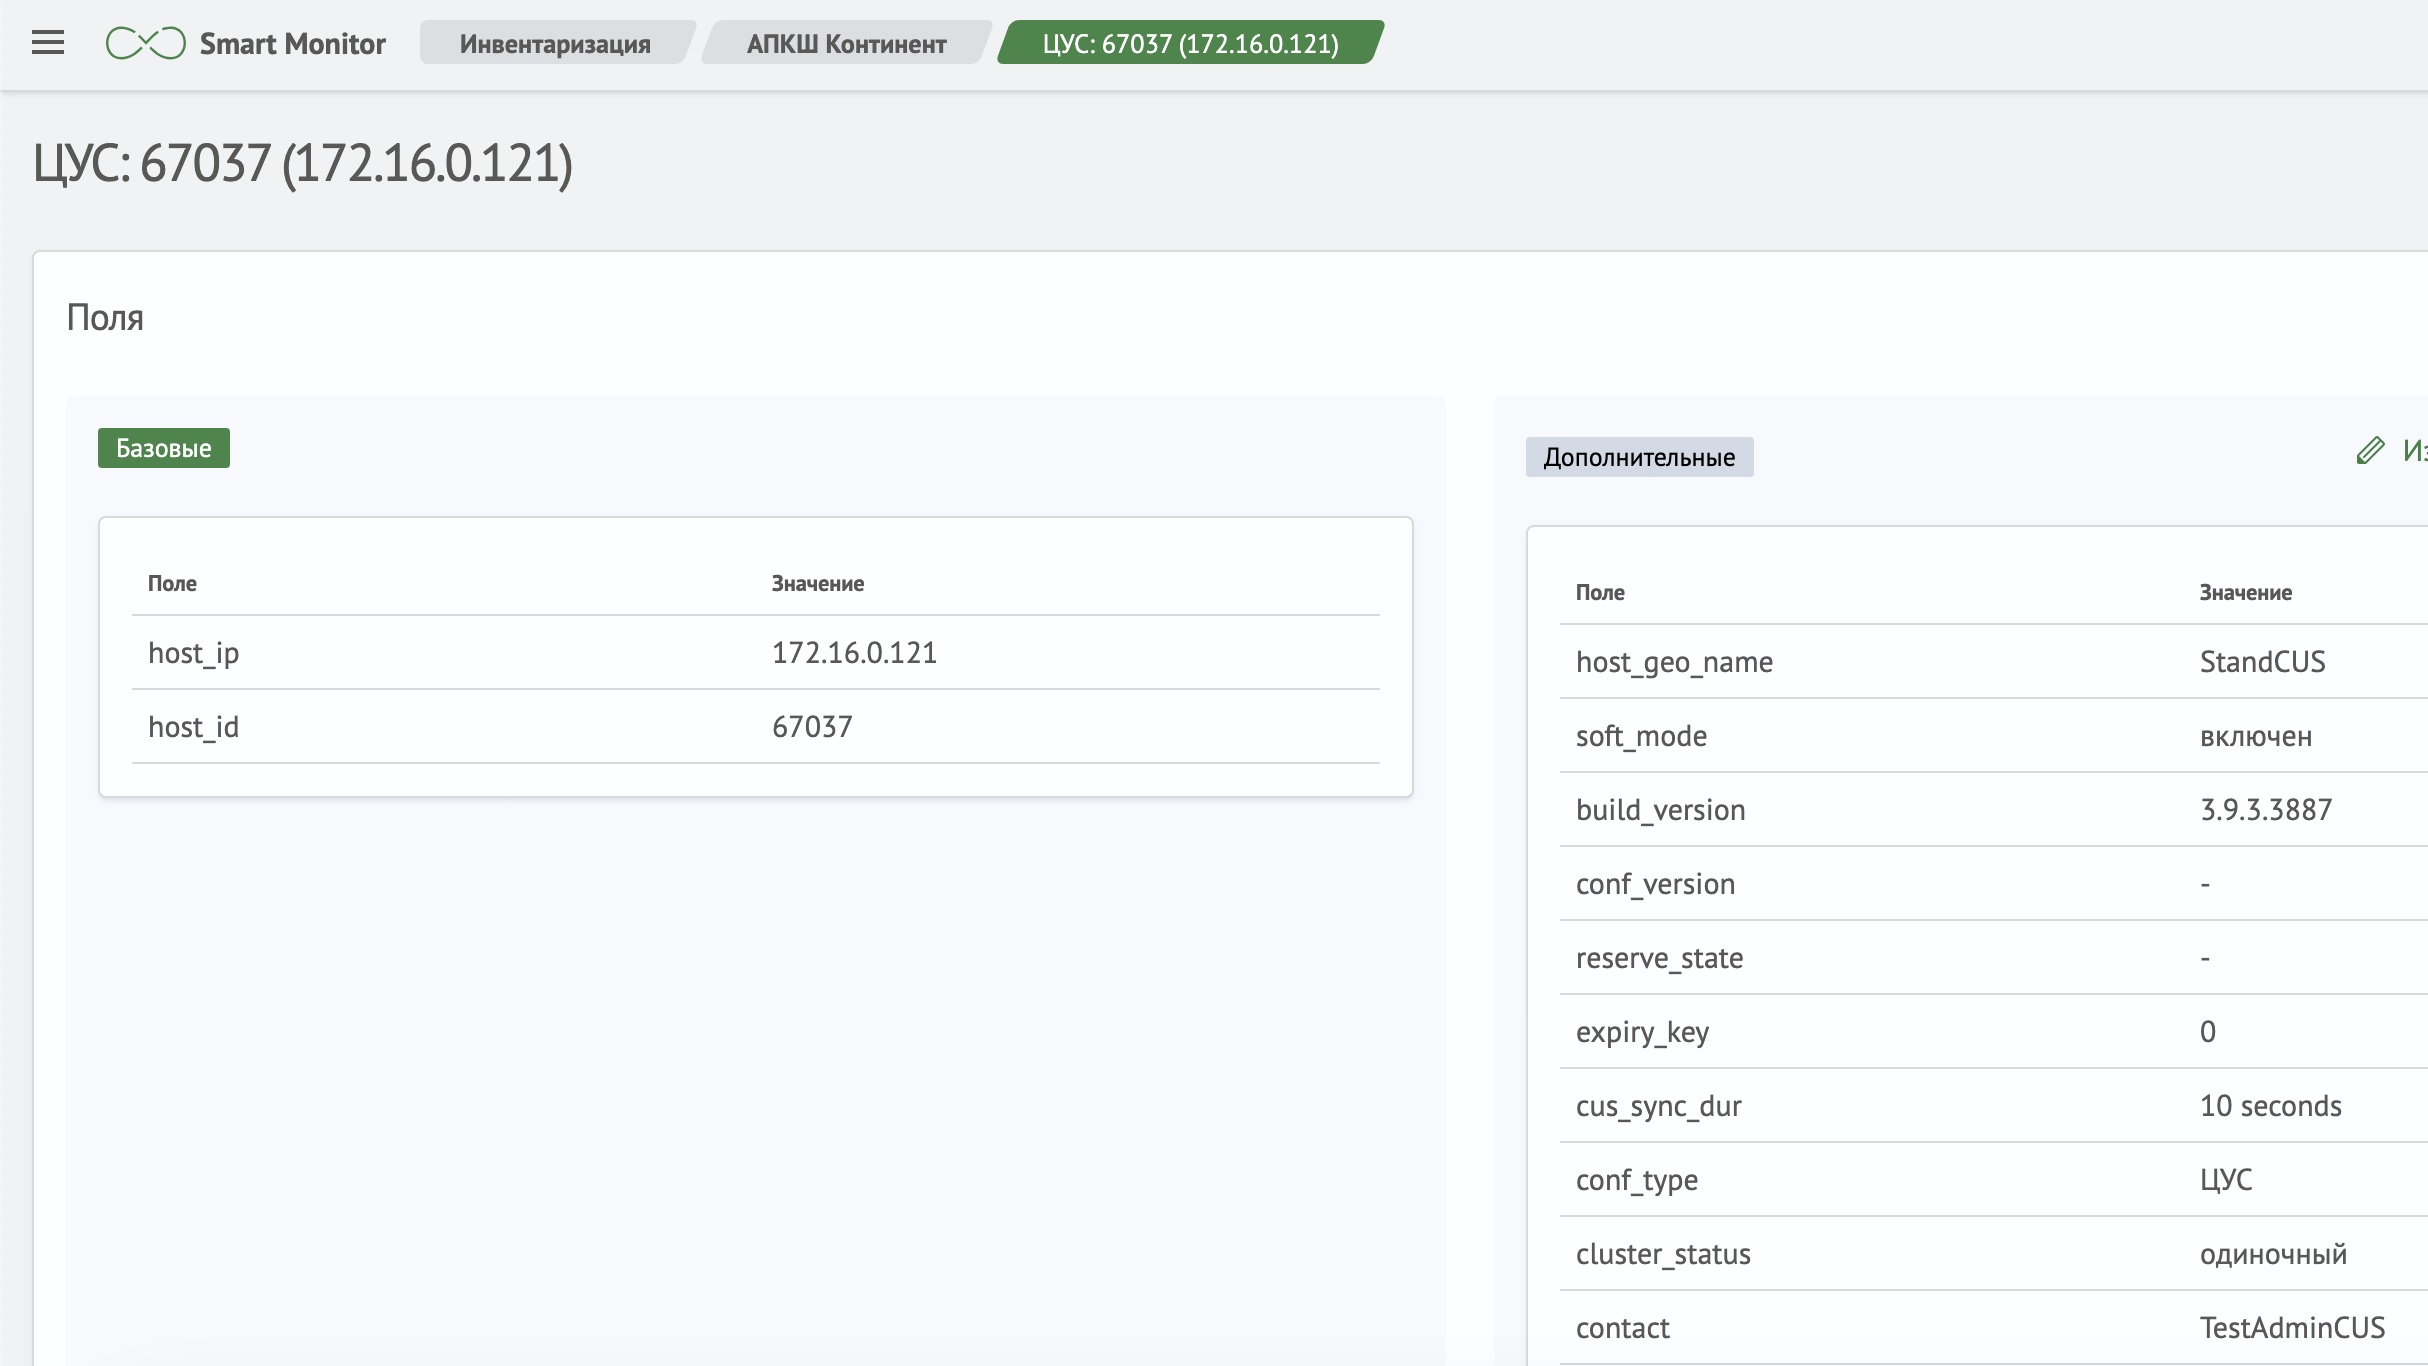
Оборудование и пользователи средств защиты попадают в единую базу активов платформы.
- Автоматический сбор данных о пользователях, устройствах и сертификатах
- Справочник
dim_continent_host — источник конфигурации актива - Карточки активов и связи между ними в модуле Inventory