Описание
AI Security расширяет Smart Monitor средствами обнаружения угроз AI-контура. Модуль помогает SOC и DevSecOps-командам контролировать LLM-сервисы и AI-агентов: видеть срабатывания по OWASP TOP 10 LLM, проверять права агентов, находить признаки раскрытия данных и разбирать инциденты в едином интерфейсе.
Модуль поставляется готовым контентом: задачи обнаружения по категориям OWASP TOP 10 LLM, справочники сигнатур и эталонных значений, дашборды анализа и правила формирования инцидентов.
Для кого: SOC L1/L2 и аналитики ИБ, DevSecOps и AppSec-команды, AI-платформенные инженеры, владельцы внутренних LLM-сервисов и агентских инструментов.
Возможности
Шесть сценариев защиты AI-контура — от сводки угроз до инцидента с планом разбора.
Сводка угроз LLM
Общая картина срабатываний по OWASP TOP 10 LLM: счётчики по типам угроз, динамика, активные правила, пользователи и агенты.
- Дашборд «Угрозы LLM» — срабатывания по категориям OWASP TOP 10 LLM
- События с привязкой к инцидентам и подкатегории промпт-инъекций
- Признаки раскрытия конфиденциальных данных
Промпт-инъекции и опасные команды
Входные запросы и ответы модели проверяются на попытки обхода инструкций и опасные действия.
- Игнорирование инструкций, подмена роли, извлечение системного промпта, джейлбрейки
- Опасные команды в ответах модели и опасные процессы на AI-хостах
- Корреляционные правила: инъекция или ответ модели → действие в системе
Безопасность агентов
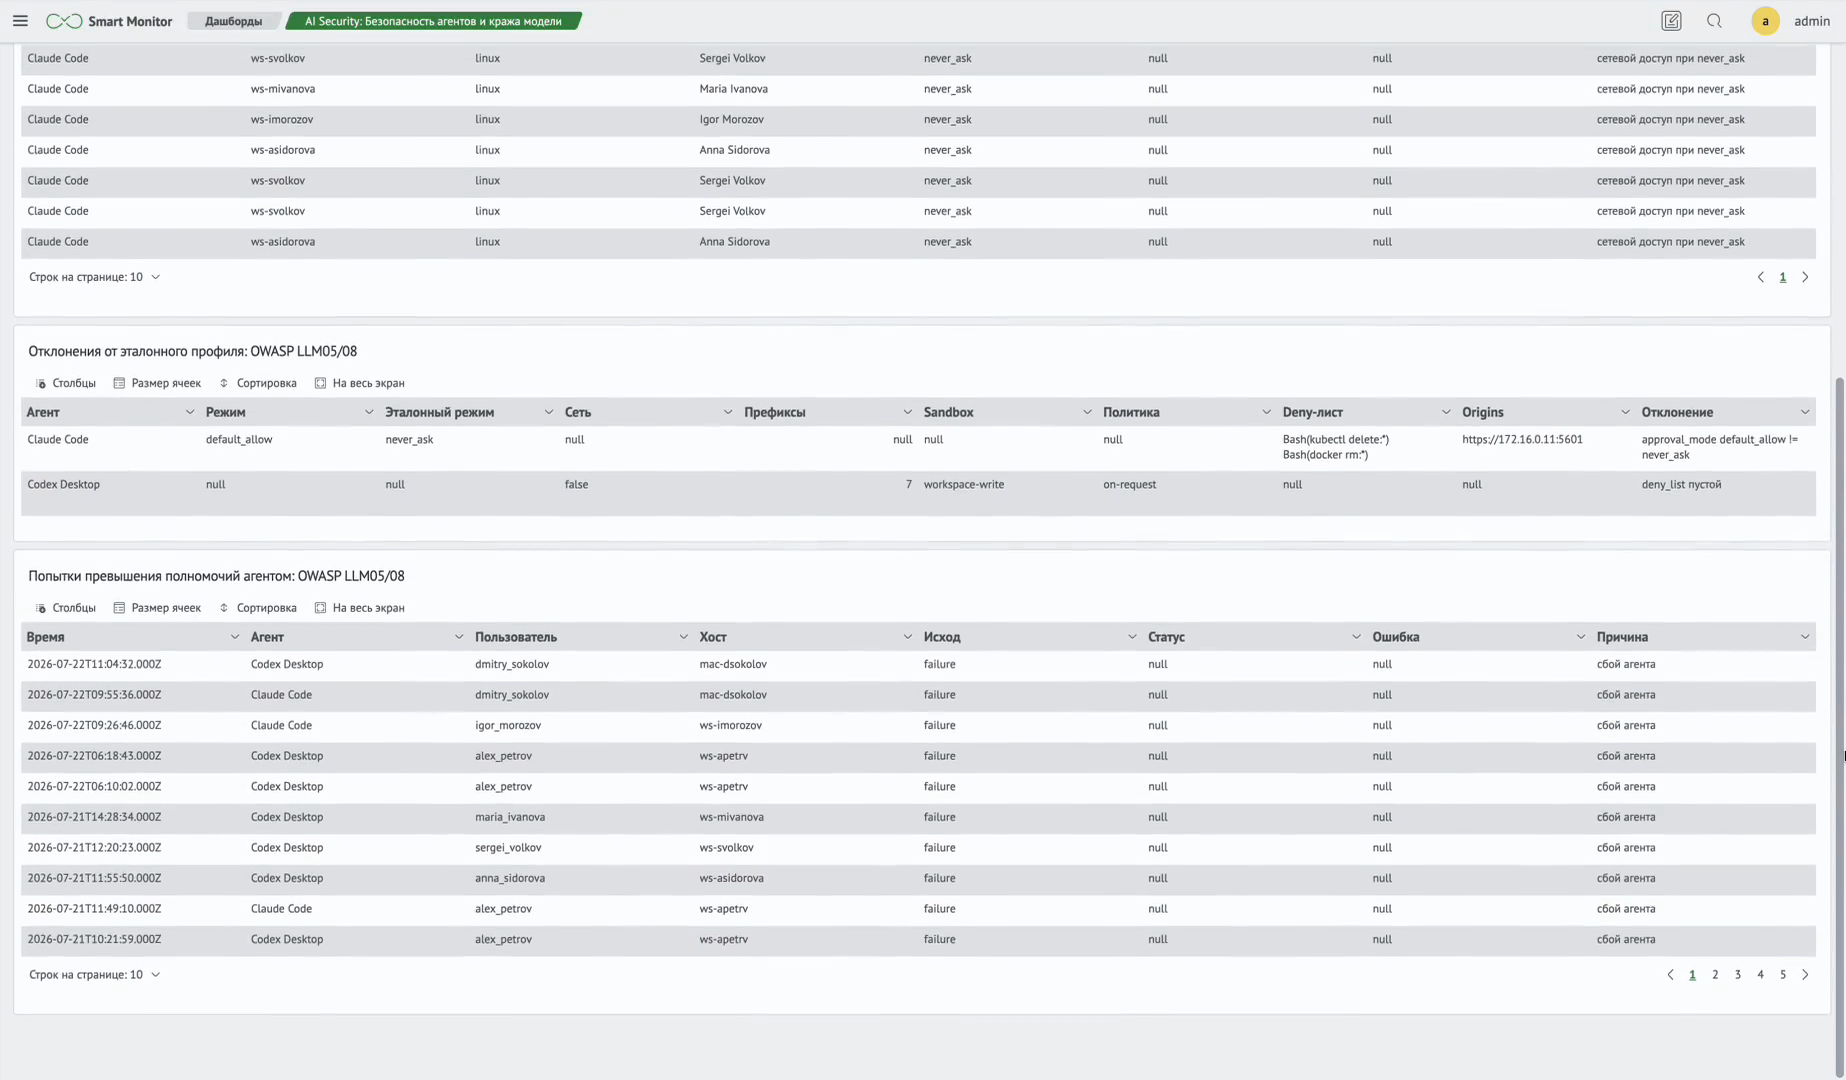
Контроль прав AI-агентов и отклонений от эталонного профиля разрешений.
- Чрезмерные права агентов и попытки превышения полномочий
- Режим подтверждения, sandbox, сетевой доступ, origins, allow- и deny-списки
- Хост, пользователь, режим и причина отклонения — по каждому агенту
Раскрытие данных и кража модели
Признаки утечки конфиденциальной информации и несанкционированного доступа к артефактам модели.
- Секреты, персональные данные и коммерческая тайна в запросах и ответах
- Утечка системного промпта и передача данных внешним провайдерам
- Доступ к файлам модели, вынос через процессы и сеть, извлечение через API
Задачи обнаружения и справочники
Готовый контент модуля: задачи по категориям OWASP и наборы сигнатур, по которым работают правила.
- Задачи обнаружения угроз с автоматической регистрацией инцидентов
- Справочники сигнатур:
prompt_injection_patterns, dangerous_agent_actions, llm_warning_keywords - Справочники эталонов:
agent_permission_baseline, agent_known_destinations
Инциденты с планом разбора
При срабатывании правил модуль формирует инцидент, готовый к первичному разбору оператором.
- Заголовок с OWASP-категорией, правилом и контекстом
- Теги модуля и категории угрозы; пользователь, агент, хост, сервис, запрос и ответ модели
- Готовый план первичного разбора — сразу в Менеджере Инцидентов